DSGVO-konforme KI in Steuerkanzleien: Rechtssicher ab 2026
So macht Ihre Steuerkanzlei datenschutzkonforme KI rechtssicher: drei sofort umsetzbare Schritte und Prüfung nach DSGVO, EU Recht und Berufsrecht.
Datenschutzkonforme KI ist für Steuerkanzleien möglich, verlangt aber die kombinierte Prüfung von DSGVO, EU AI Act und Berufsrecht. Ein einzelner Auftragsverarbeitungsvertrag reicht nicht aus. Starten Sie sofort mit drei Schritten: Tool-Inventar anlegen, Verarbeitungszwecke schriftlich festlegen und einen Art.-28-Vertrag samt Verschwiegenheitsergänzung nach § 62a StBerG abschließen. Anbieter, die in Deutschland hosten und speziell für Steuerberatungskanzleien konzipiert sind, können diesen Prüfweg verkürzen.
Kurz gesagt:
- Ohne eine umfassende Prüfung von DSGVO, AI Act und Berufsrecht reicht ein einzelner Auftragsverarbeitungsvertrag nicht aus, um KI datenschutzkonform in Steuerkanzleien zu integrieren.
- Für den sicheren Einsatz sind Tool-Inventar, klare Rollenverteilung inklusive Art.-28-Vertrag und eine detaillierte Transfer- und Risikoüberprüfung notwendig.
- Standard-AV-Verträge der Anbieter genügen nicht, es müssen ergänzende Verschwiegenheitsvereinbarungen nach § 62a StBerG vorhanden sein.
- Die dauerhafte Steuerung der KI-Risiken erfordert ein laufendes Governance-Konzept mit regelmäßigen Neubewertungen und Schulungen.
- Die Nutzung der Plattform soll in Deutschland gehostet und mit DATEV-Workflows integriert sein, um technische Risiken und unkontrollierte Datenübertragungen zu minimieren.
Was bedeutet datenschutzkonforme KI für Steuerkanzleien rechtlich?
Drei Rechtsebenen greifen ineinander, sobald eine Kanzlei ein KI-Tool im Mandantenbetrieb einsetzt. Wer nur die DSGVO prüft, übersieht die Hälfte der Pflichten.
Die DSGVO verlangt Zweckbindung (Art. 5), eine tragfähige Rechtsgrundlage (Art. 6), Datenschutz durch Technikgestaltung (Art. 25) sowie eine korrekte Auftragsverarbeitung (Art. 28). Bei hohem Risiko kommt die Pflicht zur Datenschutz-Folgenabschätzung nach Art. 35 hinzu. Das ist der bekannte Teil, den die meisten Kanzleien inzwischen kennen.
Der EU AI Act legt zusätzlich Betreiberpflichten fest: Transparenzanforderungen, Kennzeichnungspflichten für KI-generierte Inhalte und eine Kompetenzpflicht, wonach Mitarbeitende ein Grundverständnis für die eingesetzten Systeme haben müssen. Seit dem 2. August 2026 sind diese Transparenz- und Kennzeichnungspflichten voll anwendbar, die Bundesnetzagentur fungiert dabei als zentrale Marktüberwachungsbehörde. Die Kompetenzpflicht lässt sich, das zeigt eine aktuelle Einordnung zum AI Act, organisatorisch durch dokumentierte Schulungen und Einweisungsprotokolle nachweisen, nicht durch individuelle Zertifikate jeder einzelnen Person.
Die dritte Ebene wird oft vergessen: das Berufsrecht. Steuerberater unterliegen dem Mandatsgeheimnis nach § 62a StBerG, verstärkt durch die Strafbewehrung in § 203 StGB. Genau hier liegt der praktische Knackpunkt, den eine aktuelle Einordnung zur KI in der Steuerberatung klar benennt: Ein Auftragsverarbeitungsvertrag nach Art. 28 DSGVO deckt § 62a StBerG nicht automatisch ab. DSGVO und Berufsrecht gelten gleichrangig, nicht alternativ.
Praktisch heißt das für Kanzleien:
- Ein Standard-AVV eines KI-Anbieters reicht rechtlich nicht aus, wenn Mandatsdaten verarbeitet werden.
- Ergänzende Vertraulichkeitsklauseln zu § 62a StBerG müssen ausgehandelt und dokumentiert werden.
- Die Rollenverteilung (wer ist Verantwortlicher, wer Auftragsverarbeiter) muss vertraglich eindeutig geklärt sein.
- Kennzeichnungspflichten für KI-generierte Mandantenkommunikation gehören ab sofort zum Alltag, nicht erst bei der nächsten Prüfung.
Wie prüft man ein KI-Tool vor der Freigabe in der Kanzlei?
Eine strukturierte Freigabeprüfung verhindert, dass einzelne Mitarbeitende eigenständig KI-Tools testen, ohne dass die Kanzleileitung davon weiß. Genau solche unkontrollierten Einführungen sind laut der Handreichung der Steuerberaterkammer Hessen eine der häufigsten Ursachen für Verstöße, besonders über ungesicherte Browser-Plugins und Connectoren.
Die Kammer beschreibt vier Tore, die ein KI-Einsatz passieren muss: Berufsgeheimnis, Strafrecht, Datenschutz und AI Act. Daraus lässt sich eine Prüfreihenfolge ableiten:
- Tool-Inventar erstellen. Erfassen Sie jedes eingesetzte oder geplante Tool inklusive Plugins, Browser-Erweiterungen, DATEV-Connectoren und Versionsständen. Ohne dieses Inventar lässt sich später keine Technikdokumentation für den AI Act aufbauen.
- Rollen klären und Vertrag prüfen. Legen Sie fest, ob die Kanzlei Verantwortlicher oder gemeinsam Verantwortlicher ist, und verhandeln Sie den Art.-28-Vertrag mit einer expliziten §-62a-Ergänzung.
- Datenfluss auditieren. Wo findet die Inferenz statt, in welcher Region liegen die Server, welche Subprozessoren sind eingebunden, wird die Eingabe zum Training genutzt, welche Telemetriedaten fließen ab?
- Drittstaatentransfer prüfen. Auch bei beworbenem EU-Hosting können Support, Updates oder Telemetrie Daten in Drittstaaten übermitteln. Das erfordert eine eigene Kapitel-V-Transferprüfung, unabhängig vom Marketingversprechen des Anbieters.
- DSFA-Vorauscheck durchführen. Prüfen Sie Risikoindikatoren wie systematische Profilbildung, großflächige Verarbeitung sensibler Daten oder automatisierte Entscheidungen mit Rechtswirkung.
- Konfiguration härten. Trainingsnutzung deaktivieren, Chat-Historien zeitlich begrenzen, wo möglich pseudonymisieren, bevor Mandatsdaten eingegeben werden.
Profi-Tipp: Verlangen Sie vom Anbieter schriftlich, in welchem Land die Inferenz tatsächlich läuft, nicht nur, wo der Hauptsitz liegt. Diese eine Frage deckt die meisten versteckten Drittstaatentransfers auf, bevor Sie überhaupt einen Vertrag unterschreiben.
Wer Mandantendaten unbedacht in öffentliche Chatbots eingibt, statt diese Schritte zu gehen, riskiert einen Verstoß gegen das Mandatsgeheimnis, der strafrechtlich relevant werden kann.
Welche technischen und organisatorischen Maßnahmen sind Pflicht?
Technische und organisatorische Maßnahmen, kurz TOMs, sind das Rückgrat der Datenschutz-durch-Technikgestaltung nach Art. 25 DSGVO. Der Bitkom-Leitfaden zu KI und Datenschutz benennt datenschutzfreundliche Voreinstellungen als zentrale Anforderung, nicht als optionales Extra.
Für den Kanzleialltag lassen sich die Maßnahmen in vier Gruppen ordnen:
- Zugriffsmanagement: Mehrfaktor-Authentifizierung, ein Rollenmodell mit Least-Privilege-Prinzip und ein Mensch-in-der-Schleife-Konzept für alle Ausgaben, die an Mandanten gehen.
- Verschlüsselung und Protokollierung: Transportverschlüsselung, Verschlüsselung ruhender Daten, lückenlose Audit-Trails und ein Löschkonzept mit definierten Fristen.
- Subprozessoren-Management: Ein aktuelles Verzeichnis aller Unterauftragsverarbeiter, ein Änderungsverfahren bei Anbieterwechseln und regelmäßige Sicherheitstests.
- Trainingsdaten-Hygiene: Pseudonymisierung, wo immer möglich der Einsatz synthetischer Datensätze und ein klarer Vorzug für Hosting innerhalb der EU.
Statistik zum Merken: Ein AVV allein genügt nicht, wenn Support- oder Telemetriefunktionen Daten faktisch in Drittstaaten übertragen. Diese Transferprüfung nach Kapitel V DSGVO bleibt Pflicht der Kanzlei, auch wenn der Anbieter EU-Hosting bewirbt, wie eine Praxiswarnung von SRD Rechtsanwälte betont.
Eine gute technische Integration in bestehende DATEV-Workflows senkt dabei das Risiko zusätzlich, weil Daten nicht manuell zwischen Systemen kopiert werden müssen. Genau an dieser Stelle unterscheiden sich Lösungen mit echter DATEV-Anbindung deutlich von generischen Chat-Tools ohne Kanzleikontext.
Wie steuert man KI-Risiken langfristig in der Kanzlei?
Governance ist kein einmaliges Projekt, sondern ein laufender Prozess. Kanzleien, die ein KI-Tool einmal geprüft und dann vergessen, verlieren genau dort den Überblick, wo sich Anbieter, Funktionen und Rechtslage am schnellsten ändern.
Ein tragfähiger Fahrplan besteht aus vier Elementen:
- KI-Tool-Verzeichnis mit Risikoklassen. Jedes Tool erhält eine Einstufung nach Datensensibilität und einen festen Termin zur Neubewertung, mindestens jährlich.
- Schulungskonzept mit Nachweis. Dokumentierte Einweisungen erfüllen die Kompetenzpflicht des AI Act, wie eine aktuelle Einordnung zum Gesetz bestätigt. Halten Sie Inhalt, Datum und Teilnehmer schriftlich fest.
- Klare Rollenverteilung. Wer gibt Tools frei, wer überwacht den laufenden Betrieb, wer meldet Vorfälle? Ohne benannte Verantwortliche verläuft Incident-Reporting im Sand.
- Wiederkehrende Transferprüfung. Jede Vertragsänderung oder Funktionserweiterung eines Anbieters löst eine erneute Kapitel-V-Prüfung aus, nicht nur die Erstprüfung beim Onboarding.
Die KPMG-Einordnung zum EU AI Act empfiehlt zusätzlich, gezielt nach nicht genehmigter Schatten-KI im Kanzleialltag zu suchen, denn genau dort entstehen die meisten unentdeckten Risiken.
Wie sieht datenschutzkonforme KI in der Praxis aus?
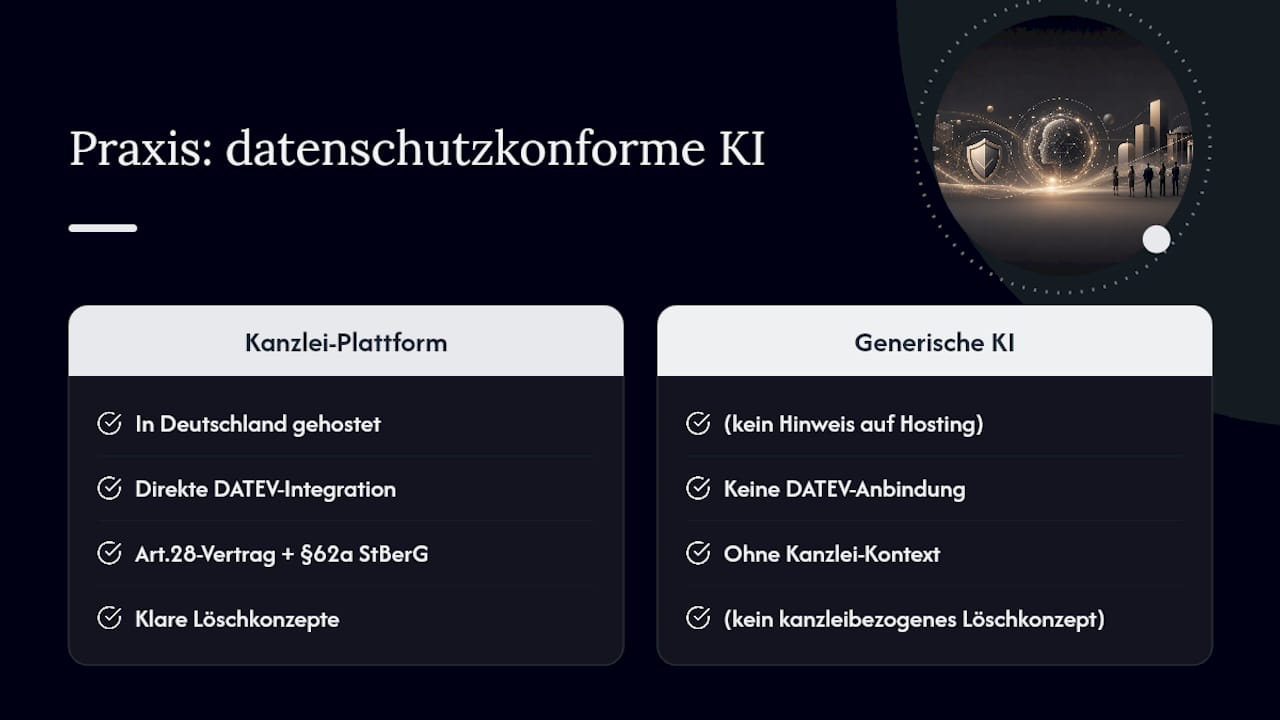
Die vorgestellte Plattform ist für Steuerberatungskanzleien konzipiert und wird in Deutschland gehostet, mit direkter Integration in DATEV-Workflows.
Für die in diesem Artikel beschriebene Prüfpraxis heißt das konkret: ein Art.-28-Vertrag mit Verschwiegenheitsergänzung nach § 62a StBerG, klare Löschkonzepte für Mandatsdaten und ein Zugriffskontrollmodell, das sich in bestehende Kanzleistrukturen einfügt statt eine Parallelwelt zu schaffen.
Ein Tool, das nicht weiß, wie eine Kanzlei arbeitet, kann auch nicht datenschutzkonform in sie integriert werden. Die Anbindung an DATEV ist deshalb kein Komfortfeature, sondern eine Voraussetzung für saubere Datenflüsse.
Das ersetzt keine Einzelfallprüfung durch die Kanzlei selbst, verringert aber den Prüfaufwand gegenüber generischen KI-Diensten ohne Kanzleikontext deutlich.
Kurzfristige Prioritäten vor langfristiger Governance
Kurzfristig zählt für Kanzleien mit 5 bis 50 Mitarbeitenden nur eines: Inventar, Zweckdefinition, Freigabeprozess. Alles andere, DSFA, laufendes Monitoring, Schulungsnachweise, folgt danach, nicht gleichzeitig.
Ich warne ausdrücklich vor Marketingaussagen wie „vollständig DSGVO-konform“ ohne eigene Prüfung. Kein Anbieter kann die Berufsrechtsprüfung einer Kanzlei ersetzen, auch nicht mit gutem Siegel. Erst prüfen, dann vertrauen, nie umgekehrt.
— Florian
Arminius als praktische Antwort auf die DSGVO-Prüfpflicht
Die Prüfschritte aus diesem Artikel, Tool-Inventar, Rollenklärung, Transferprüfung, TOMs, lassen sich mit jedem Anbieter durchführen. Der Unterschied liegt darin, wie viel davon der Anbieter selbst schon vorwegnimmt.
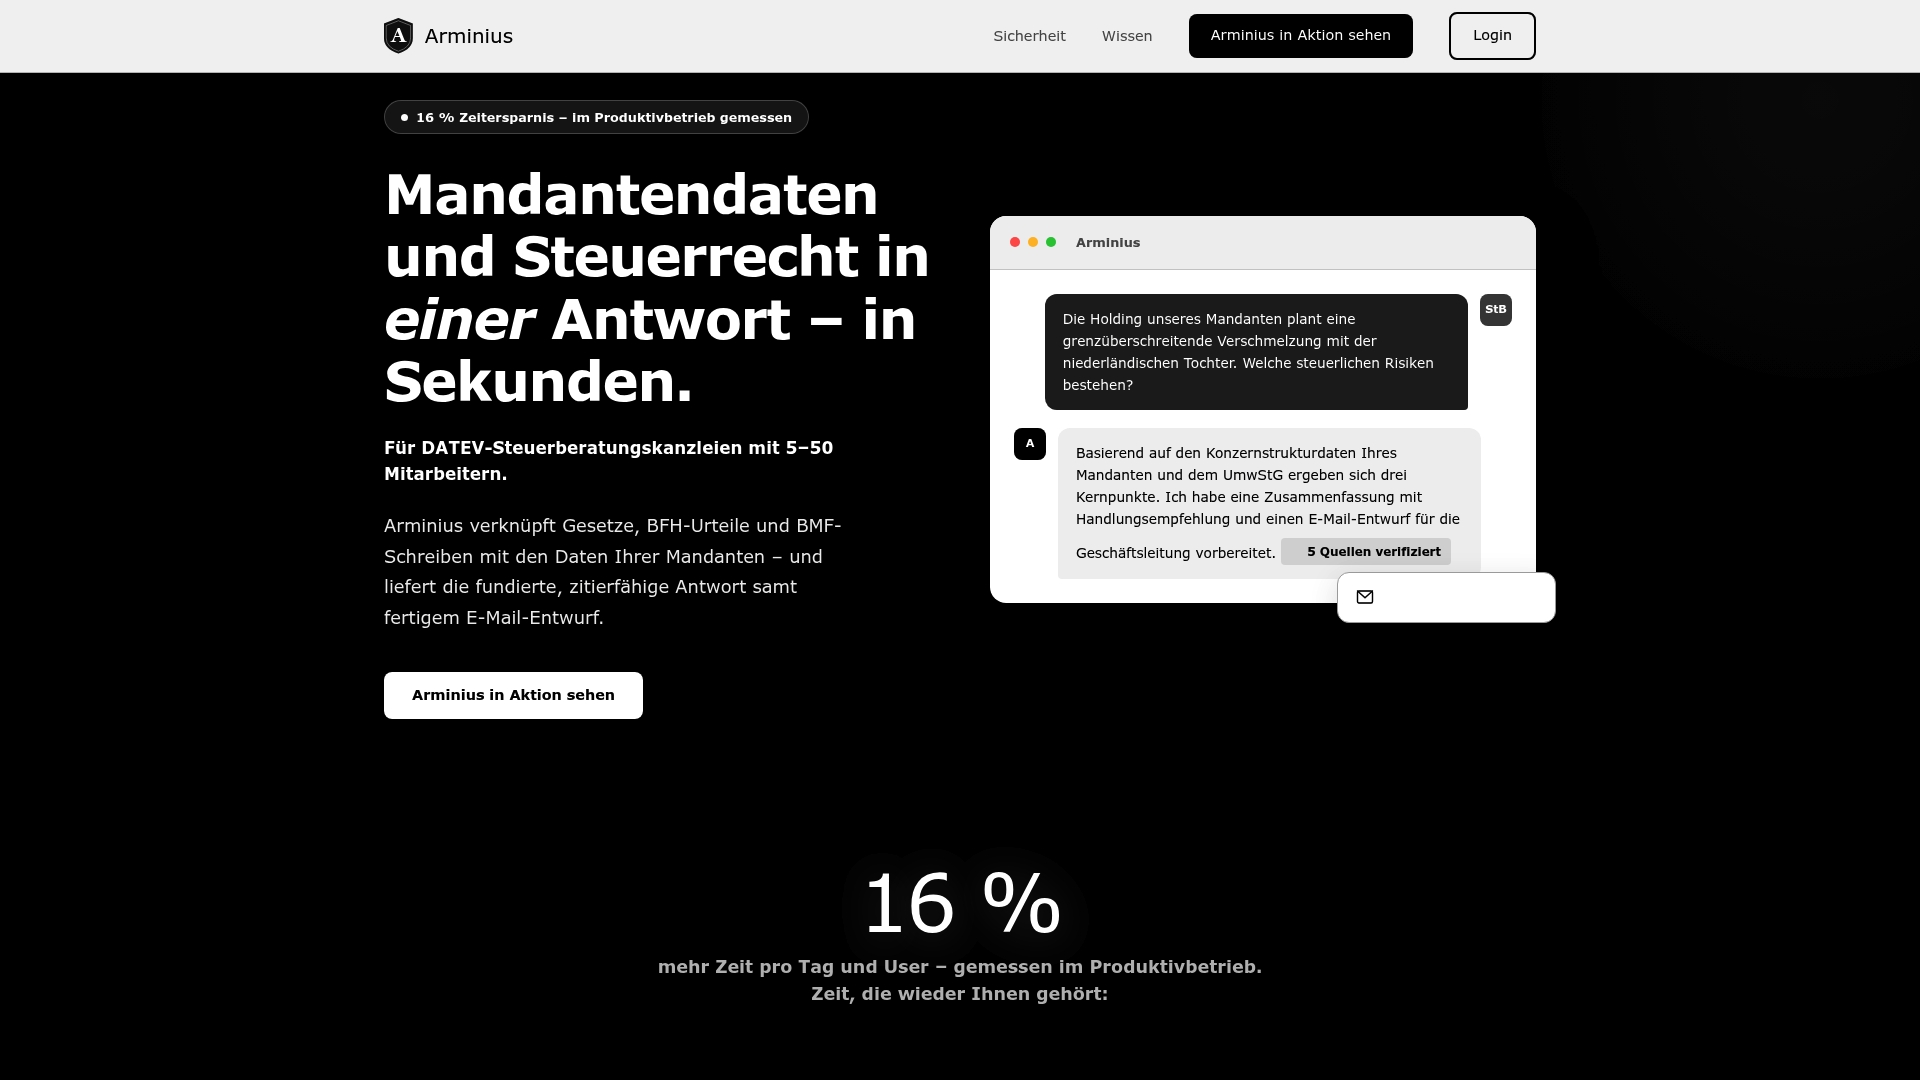
Die Plattform ist speziell für Steuerberatungskanzleien mit Hosting in deutschen Rechenzentren und direkter Integration in DATEV-Workflows ausgelegt. Dies kann den Prüfaufwand reduzieren, ersetzt jedoch nicht die individuelle Prüfung und vertragliche Absicherung durch die Kanzlei. Wer die Auswahlkriterien im Detail durchgehen möchte, findet einen strukturierten Kriterienvergleich als Ausgangspunkt. Der vollständige Leitfaden zur KI-Nutzung in der Steuerberatung zeigt, wie sich Fachfragen, Mandantendaten und aktuelle Rechtsinformationen in einer Umgebung verbinden lassen. Wer direkt einsteigen möchte, kann eine Demo anfragen und die Prüfpunkte gemeinsam mit dem Anbieter durchgehen, statt sie allein aus einer Checkliste abzuarbeiten.
Quellen
Für die rechtliche Einzelfallprüfung reicht dieser Artikel als Ausgangspunkt, nicht als Ersatz für fachkundige Beratung. Folgende Primärquellen liefern belastbare Details:
- Deubner — KI und Steuerberatung (Digitalisierung Steuerberatung)
- Steuerberaterkammer Hessen — Handreichung KI und Steuerberatung (Stand 2026-07-28)
- KPMG — Was der EU AI Act für Unternehmen bedeutet (2026)
- Bundesnetzagentur — FAQ KI
- Bitkom — Leitfaden: Künstliche Intelligenz und Datenschutz (2025)
Empfehlungen
Häufige Fragen
- Welche KI ist DSGVO-konform?
- Keine KI ist per se DSGVO-konform, das hängt vom konkreten Vertrag, Hosting-Standort und Einsatzzweck ab. Entscheidend sind ein wirksamer Art.-28-Vertrag, geprüfte Drittstaatentransfers und, bei Steuerkanzleien, eine zusätzliche Vereinbarung zum Schutz des Mandatsgeheimnisses nach § 62a StBerG.
- Ist ChatGPT DSGVO-konform?
- Die kostenlose Standardversion von ChatGPT eignet sich für Kanzleien nicht für Mandatsdaten, da Trainingsnutzung, Serverstandort und Vertragslage in der Basisversion nicht den berufsrechtlichen Anforderungen entsprechen. Geschäftliche Varianten mit AVV verbessern die Lage, ersetzen aber nicht die notwendige Prüfung nach § 62a StBerG.
- Ist Microsoft Copilot DSGVO-konform?
- Copilot-Varianten mit Unternehmensvertrag und AVV erfüllen die DSGVO-Grundanforderungen eher als kostenlose Verbrauchertools, dennoch bleibt die Prüfung von Trainingsnutzung, Subprozessoren und Drittstaatentransfers Aufgabe der Kanzlei. Eine pauschale Freigabe ohne eigene Prüfung ist auch hier nicht ratsam.
- Welche Datenschutzbestimmungen gelten bei der Nutzung von KI in Kanzleien?
- Es greifen DSGVO-Kernpflichten wie Zweckbindung und Datenminimierung, ergänzt durch die Transparenz- und Kennzeichnungspflichten des EU AI Act sowie das berufsrechtliche Mandatsgeheimnis nach § 62a StBerG und § 203 StGB. Eine belastbare Freigabe verlangt die kombinierte Prüfung aller drei Ebenen, nicht nur der DSGVO allein.
- Reicht ein Auftragsverarbeitungsvertrag für den KI-Einsatz in der Steuerkanzlei aus?
- Nein, ein Standard-AVV nach Art. 28 DSGVO deckt das berufsrechtliche Mandatsgeheimnis nach § 62a StBerG nicht automatisch ab. Kanzleien benötigen eine gesonderte Verschwiegenheitsergänzung, die diesen Schutz explizit vertraglich verankert.